排查 AI 工作台的内网连接,不要只看开发人员电脑能否访问。先找出真正发起请求的进程,再核对该进程实际使用的代理规则和证书信任链,最后区分网络/TLS、MCP 初始化、身份认证与业务授权。证书校验失败时不要直接关闭校验;应查清代理和信任配置的差异。
近期观察:截至 2026 年 10 月 23 日,过去 24 小时、72 小时内没有发现 WorkBuddy、千问办公或豆包工作围绕企业业务系统接入的重大版本发布;过去 7 天也未见重大版本发布。WorkBuddy 官方更新日志列出 5.8.3(2026 年 10 月 19 日),记录了企业代理与系统证书环境下的连接稳定性优化,以及代理切换后的连接异常修复。这是维护性版本记录,不能据此推断所有 AI 工作台或企业都遇到同类问题。WorkBuddy 更新日志(5.8.3,2026-10-19;核验于 2026-10-23)。
近期更新与观察
工作台、连接器服务、代理网关和 ERP/OA 可能分布在不同网络区,且不一定共用同一套运行配置。因此,“浏览器能打开”或“终端 curl 成功”不必然说明后台任务使用的进程也能访问。遇到故障,首先确认哪一个组件向目标地址发起了实际请求。
TLS 1.3 在握手中使用证书及其对应的证明消息来验证端点身份。对企业连接而言,证书有效期、主机名匹配、签发链和运行环境信任库都可能影响验证。RFC 8446 是传输安全标准,不代表所有产品使用同一套证书配置入口;具体排障应基于实际运行环境。IETF RFC 8446:TLS 1.3(2018-08;核验于 2026-10-23)。
先确认哪个进程在连接
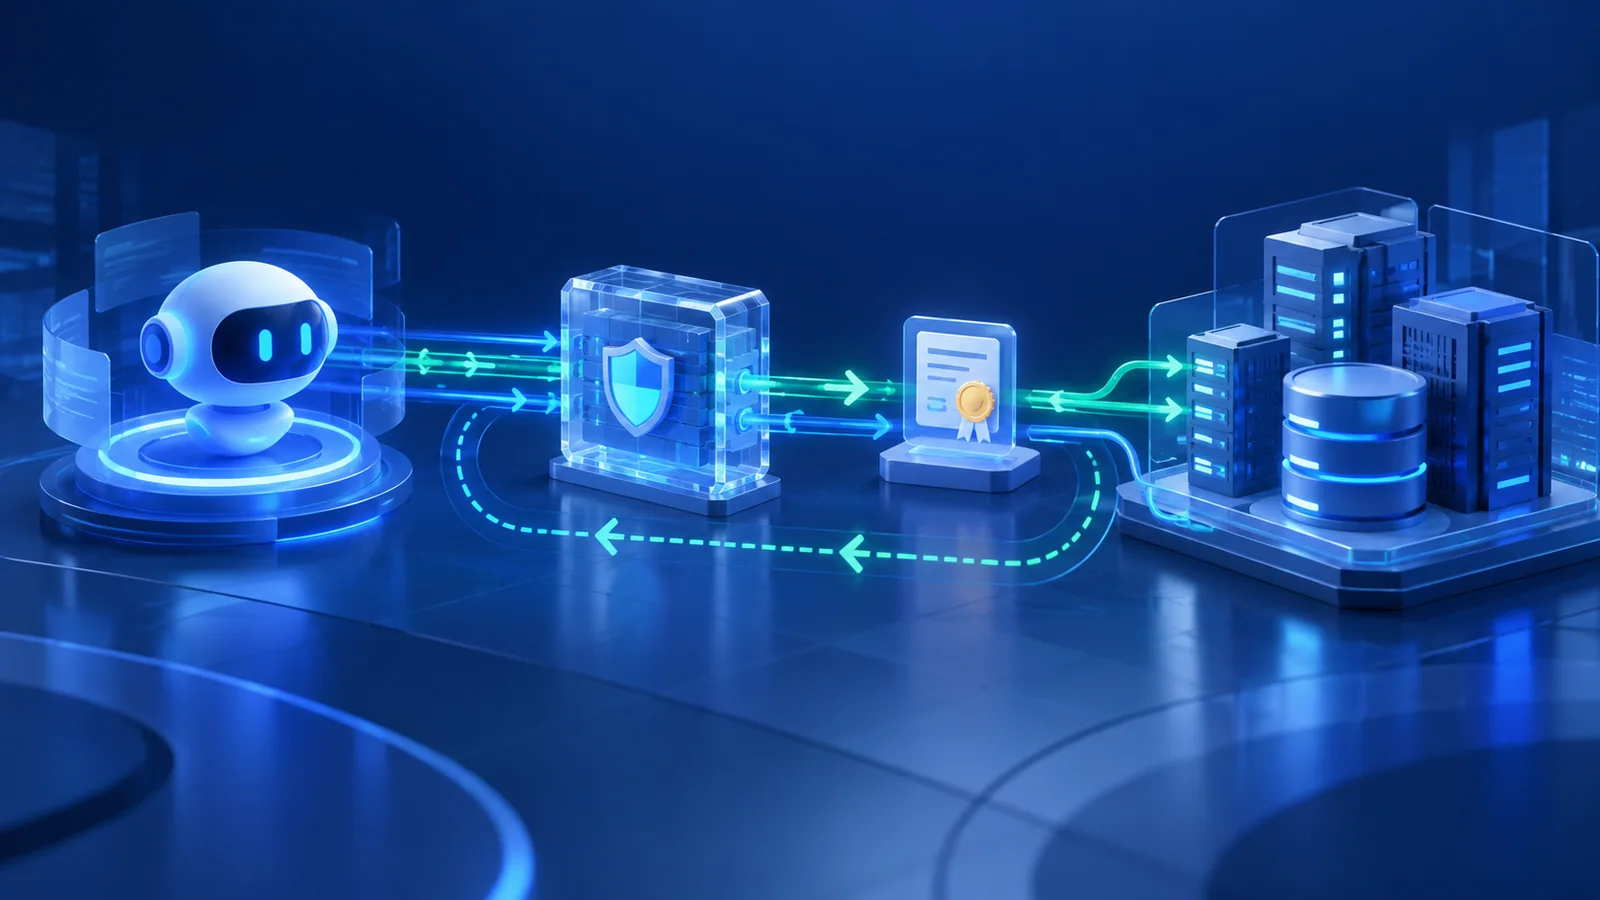
把请求路径还原为“工作台/连接器进程 → 代理或网关 → MCP/API 服务 → 业务系统”,并记下每一段由谁维护。桌面应用、后台服务和容器任务可能以不同用户或运行时启动;它们的代理配置、证书存储和网络出口也可能不同。排查需使用实际失败的组件及运行身份,避免把另一进程的成功结果当作依据。
| 现象 | 先检查什么 | 留下什么证据 |
|---|---|---|
| 切换代理后连接失败 | 当前进程生效的代理地址、目标域名例外规则、DNS 解析与目标端口连通性。 | 变更前后配置差异、时间戳、目标地址与网络错误摘要。 |
| 提示证书或 TLS 错误 | 证书是否过期、域名是否匹配、证书链是否完整、实际进程是否信任签发 CA。 | 脱敏后的证书链和校验结果;不导出私钥或令牌。 |
| 终端可访问,工作台仍失败 | 两者是否使用相同的操作系统用户、运行环境、代理配置与信任库。 | 分别记录测试主体和执行位置,避免只留“网络正常”的口头结论。 |
| TLS 成功但工具不可用 | 继续检查 MCP 初始化、工具发现、身份认证和目标系统业务授权。 | 按层区分协议错误、认证拒绝和业务权限拒绝,不能统称为网络故障。 |
代理与证书的排障步骤
- 锁定实际请求者:从应用日志、服务配置或部署清单确认发起请求的客户端、连接器服务或任务进程,以及运行用户、主机/容器和目标地址。
- 核对生效代理:检查该进程的代理配置与目标域名是否命中直连例外;由网络团队确认出口和访问策略。不要只读取另一终端会话中的环境变量,也不要为解决连接问题扩大不相关的可访问范围。
- 检查证书信任:核实目标主机名、有效期、证书链和服务进程使用的信任来源。企业代理可能参与 TLS 检查或重新签发证书,需按组织批准的信任配置验证;不要关闭证书验证来“先跑通”。
- 把协议与业务层分开:确认 TCP/TLS 后,再检查 MCP 初始化与工具列表;最后用不写入数据的最小业务查询验证认证和原系统权限。逐步记录在哪一层失败。
这样可以减少错误归因:代理不可达与证书不受信任是两类问题;两者都通过后,仍可能遇到协议版本、认证或目标系统授权问题。排障材料只保留必要的脱敏错误码、地址类别、时间和证书公有信息,不要把凭据、Cookie、私钥或真实业务记录打包流转。
把代理切换和证书轮换纳入变更演练
代理规则、根证书和网关地址的变更通常由不同团队负责。建议将工作台连接器列入变更影响清单,在测试环境或约定窗口完成以下验证:
- 变更前基线:记录实际运行进程、代理策略、证书链和一条只读业务样例结果。
- 代理切换演练:应用新策略后,从同一个工作台/连接器进程重新连接,核对目标地址的访问路径、工具发现和只读查询。
- 证书轮换演练:在证书更新窗口前确认目标主机名和签发链,并从所有实际运行节点检查信任;变更后重复握手和业务读取验证。
- 恢复与回退:若验证失败,按变更方案恢复上一套已批准的代理/证书配置,再检查未完成任务状态,避免盲目重跑写入操作。
验收记录应能回答:哪个进程连接哪个目标、经过什么代理、验证了哪条证书链、在哪个层次失败或恢复。企业可以据自身要求设定恢复时间和业务验收门槛;本文不提供任何厂商 SLA 或适配承诺。
星云 PLUS 的已确认能力与项目边界
星云 PLUS AI 系统连接器的产品事实确认表列明支持本地部署、独立单租户和多租户 SaaS,也支持混合部署与企业内外网隔离条件下的方案设计;可按场景连接数据库、RESTful API、业务页面、Skill 和 Agent。身份映射、连接器能力授权、目标系统原权限、关键操作人工确认和调用审计,也应纳入业务验收。
这些已确认事实不等于产品默认适配任意企业代理、证书签发体系或所有网络拓扑。具体连接方式、运行位置、代理与证书条件,需要结合目标环境评估后确认。评估时可以先选一个只读场景,明确网络路径、身份、权限和验收证据。访问星云 PLUS 官网了解 AI 系统连接方案;视频号名称:星云AI开发平台。
资料来源与核验日期
- WorkBuddy,更新日志:5.8.3(2026-10-19)记载企业代理与系统证书环境下连接稳定性优化、代理切换后的连接异常修复;核验于 2026-10-23。
- IETF,RFC 8446: The Transport Layer Security (TLS) Protocol Version 1.3,发布于 2018-08;核验于 2026-10-23。
- 星云 PLUS 产品能力:依据《09-星云PLUS产品营销卖点库》及 Website《星云PLUS AI 系统连接器产品事实确认表》核对;核验于 2026-10-23。