
企业 AI 跨系统工作的安全前提,是“请求按目标系统分发,身份按目标系统绑定,权限按真实身份生效”。AI 是协同入口,不应成为绕开既有系统权限的捷径。保留每个系统的最终权限判断,企业才能让 AI 安全处理真实业务。
先回答核心问题:AI 能跨系统办事,但不能跨系统越权
在真实企业里,客户信息在 CRM、订单与库存位于 ERP、生产进度在 MES、流程在 OA、仓储状态在 WMS。同一个员工在不同系统中的角色和可见范围通常并不相同:他可以看自己负责的客户,却未必可以查看全部库存或提交财务动作。
因此,AI 处理跨系统请求时,不能用一个权限过大的共享身份去“代替所有人办事”。它应识别这次请求需要访问哪个系统,为该系统匹配用户真实身份,并让目标系统按原有规则决定是否允许。这样,AI 带来的是统一体验,不是权限扩张。
一条请求可以跨越多个系统,但每一次调用都应回到真实用户、真实权限和真实业务边界。
内容框架
本文说明共享万能账号为什么危险,解释请求分发与身份绑定的业务逻辑,并从管理、业务、合作交付三个角度分析价值;最后给出场景、五步落地法、检查清单和 FAQ。
为什么“一个 AI 账号通吃所有系统”不可取
为了快速试点,有些团队会让 AI 使用一个可访问多个系统的高权限账号。短期看接入方便,长期却会让责任和边界失真:员工原本无权查看的数据可能被间接看到;某个助手的错误动作可能影响更大范围;出现问题后,也难以判断到底是哪位用户、在哪个系统、以什么权限发起了业务动作。
| 管理维度 | 共享高权限账号 | 真实身份绑定与权限继承 |
|---|---|---|
| 权限边界 | AI 容易拥有超出实际用户需要的范围 | 各系统按用户原有角色与数据范围判断 |
| 责任归属 | 难区分具体业务动作由谁发起 | 请求与真实员工、目标系统可对应 |
| 数据安全 | 一处配置不当可能扩大影响面 | 未授权操作由目标系统正常阻断 |
| 扩展效率 | 新增系统时往往继续放大账号权限 | 按系统和角色逐步建立清晰绑定关系 |
| 审计复盘 | 难还原真实业务语境 | 可结合用户、系统与动作回溯事实 |
一条请求如何被分发与绑定身份
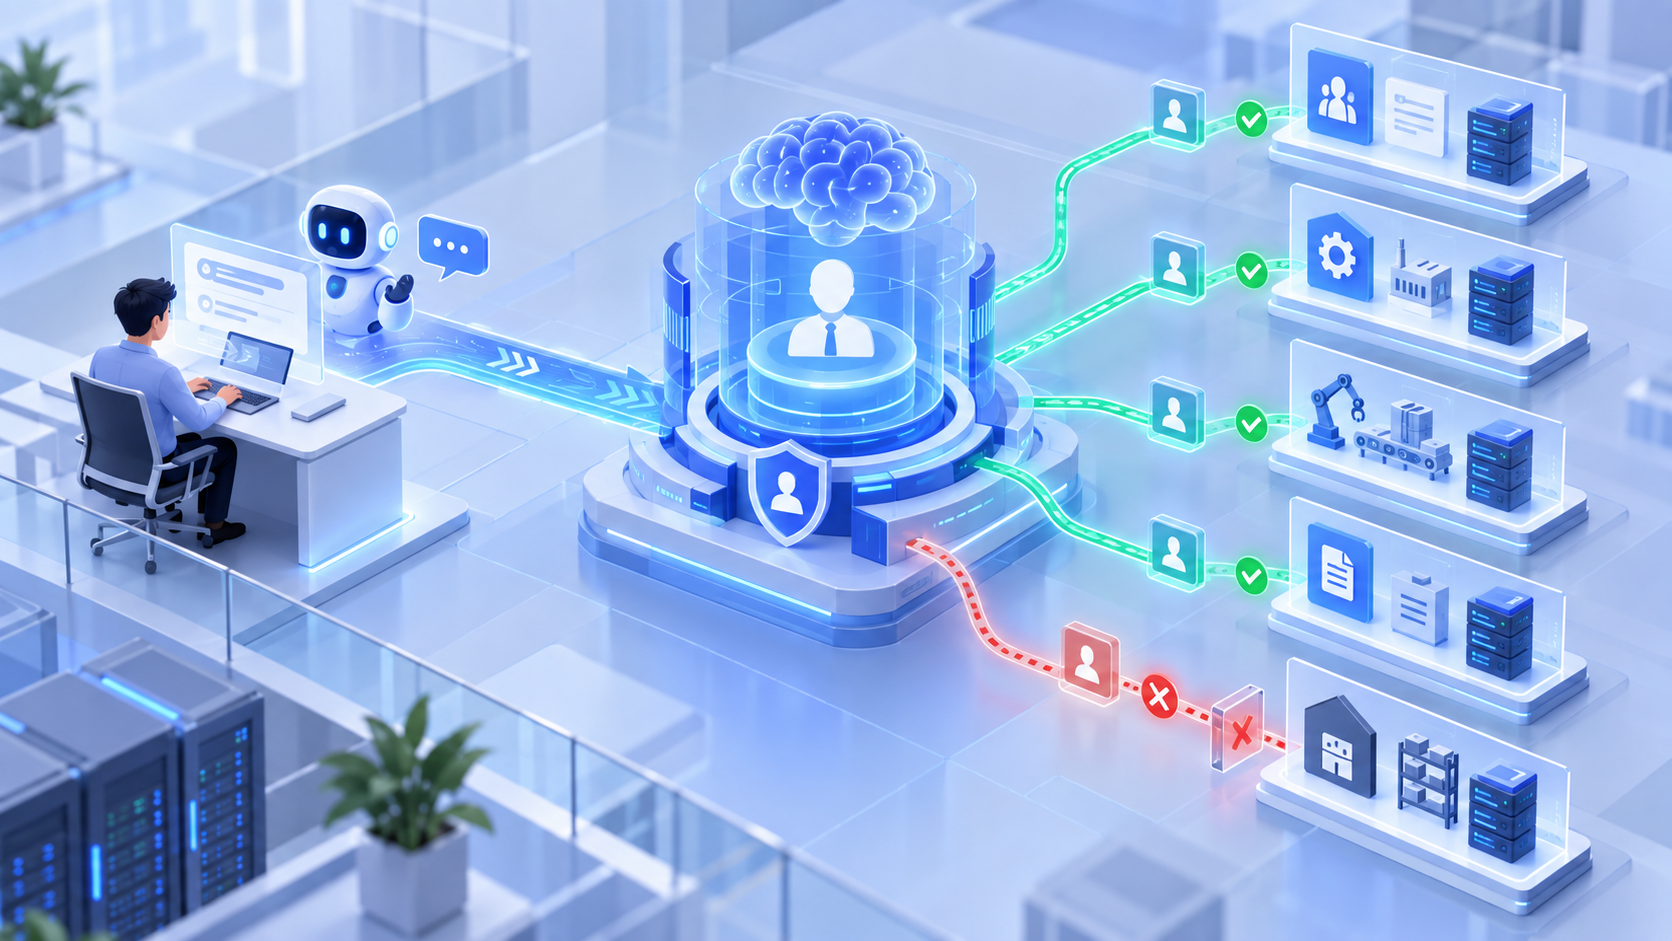
对员工而言,他只需提出业务目标,例如“查询这个客户的订单和发货状态”。系统则在后台完成有边界的分工:识别意图、判断需要哪些业务系统、在每个目标系统中匹配员工身份,并在既有权限下调用所需能力。
理解员工希望查询、办理或分析什么,明确所需的业务对象。
将请求按 CRM、ERP、MES、OA、WMS 等实际业务归属分派,不混用系统职责。
在每个目标系统中匹配该员工身份,而非以统一高权限账号执行。
目标系统依据已有角色、范围和规则允许或阻断动作;AI 不绕开权限。
对企业的四项直接价值
1. 业务人员体验更简单,权限边界仍然清楚
员工不必在多个入口之间反复切换;同时,他得到的仍然只是自己被允许获得的信息和动作能力。统一体验不再以牺牲业务边界为代价。
2. CIO 能在扩展 AI 时守住治理底线
当新的 Agent、Skill 或业务系统加入时,CIO 不必在“快速上线”和“安全控制”之间二选一。身份绑定使每项新增能力都能沿用已有权限体系,降低扩展带来的管理不确定性。
3. 系统负责人不必为 AI 重建一套权限
CRM、ERP、MES、OA、WMS 仍负责各自的数据和权限规则。AI 在这些规则之上协同,而不是创建一套平行且难维护的权限体系。
4. 渠道伙伴交付与问题协作更有依据
面对客户现场的跨系统问题,伙伴可围绕目标系统、绑定身份和实际动作共同排查,避免因账号混用导致责任不清,也更容易形成可复制的交付方法。
哪些场景最需要身份绑定与权限继承
客户全景查询
销售希望通过 AI 汇总客户信息、订单、回款与服务记录。AI 可跨 CRM、ERP 与服务系统协同,但只能返回该销售人员原本有权查看的客户与订单范围。
跨系统流程办理
项目负责人发起费用、采购或交付相关请求时,AI 可准备资料并调用相应系统。涉及提交、审批或数据变更时,仍由目标系统依据负责人身份和原有规则校验。
运营与生产协同
运营人员需要同时了解库存、生产、发运和工单状态。AI 可以减少跨系统查询的操作,但不能让原本没有仓储或生产权限的人员查看敏感数据。
从一个跨系统场景开始:落地五步法
第一步:选择真实、高频且边界清晰的场景
从客户订单查询、库存协同或项目流程准备等场景开始,优先选择涉及多个系统但业务动作相对明确的需求。
第二步:列清目标系统、角色与可执行动作
不要只写“接入系统”,还要说明哪些角色在该系统中可查询什么、能否提交或变更什么。清单越贴近业务,后续协作越顺畅。
第三步:建立按系统的身份绑定规则
明确同一员工在不同目标系统中的身份对应方式,以及身份缺失、无权限或系统不可用时的处理方式。
第四步:用试点验证成功与阻断都符合预期
不仅要测试允许的查询和办理能否成功,也要验证没有权限的请求能被正确阻断。安全边界需要和业务效率一起被验收。
第五步:以调用记录持续优化覆盖范围
观察不同角色的使用情况、常见权限不足和跨系统异常,将成熟规则复制到更多系统与场景,而不是以扩大高权限账号作为捷径。
适合哪些企业
- 拥有多个核心业务系统:需要让 AI 在 CRM、ERP、MES、OA、WMS 等系统之间协同。
- 组织角色与数据范围复杂:不同部门、区域或伙伴的权限存在明显差异。
- 希望把 AI 进入真实业务:既要提升员工体验,也要保留原有系统的责任与控制边界。
- 软件厂商与渠道交付协同:需要在客户现场以标准化的身份、权限与排查方式实现复制交付。
管理者检查清单
- 企业是否知道 AI 每个跨系统场景会访问哪些目标系统?
- AI 是否在每个系统中以真实用户身份执行,而非共享高权限账号?
- 原业务系统是否仍保有对数据范围和业务动作的最终判断权?
- 无权限、身份缺失或系统异常时,是否能安全阻断并给出明确处理路径?
- 新增系统、Agent 或 Skill 时,是否能复用清晰的身份与授权规则?
- 是否能还原一条跨系统请求涉及的用户、目标系统、身份和动作?
常见问题
绑定真实身份会不会影响跨系统 AI 的使用速度?
恰当的身份绑定是为了减少员工在多个系统中反复登录和查询的操作,同时保留原有权限判断。它让体验更统一,而不是增加人工步骤。
如果用户在某个系统没有账号或没有权限怎么办?
AI 应明确提示该目标系统无法完成调用,而不是尝试以其他高权限身份绕过限制。企业可据此补充合规的账号开通或流程处理。
是否需要一次性完成所有系统的身份绑定?
不需要。应从高频、价值明确的跨系统场景开始,优先覆盖关键系统和常用角色,试点稳定后再逐步扩展。
身份绑定是否替代原业务系统的权限?
不会。它只是让 AI 在正确的系统中找到正确的用户身份;原业务系统仍是权限规则和最终业务判断的来源。
总结:统一入口不等于统一权限,跨系统协同必须回到真实身份
企业需要的不是让 AI 获得一个能够访问所有系统的万能账号,而是让它在每次请求中识别目标系统、匹配真实用户身份,并继承该身份原有的业务权限。这样,员工能以更自然的方式完成跨系统工作,系统负责人仍掌握各自边界,CIO 也能更有把握地推进 AI 规模化。
从一个高频场景开始,把“请求分发、身份绑定、权限生效、异常阻断”做成稳定闭环,企业就能让 AI 真正服务业务,同时始终不越过权限边界。
让 AI 跨系统协同,但始终不越权
星云 PLUS 帮助企业按目标系统绑定真实用户身份,复用既有权限,让 AI 在 CRM、ERP、MES、OA、WMS 等系统中安全办事。
预约连接评估