
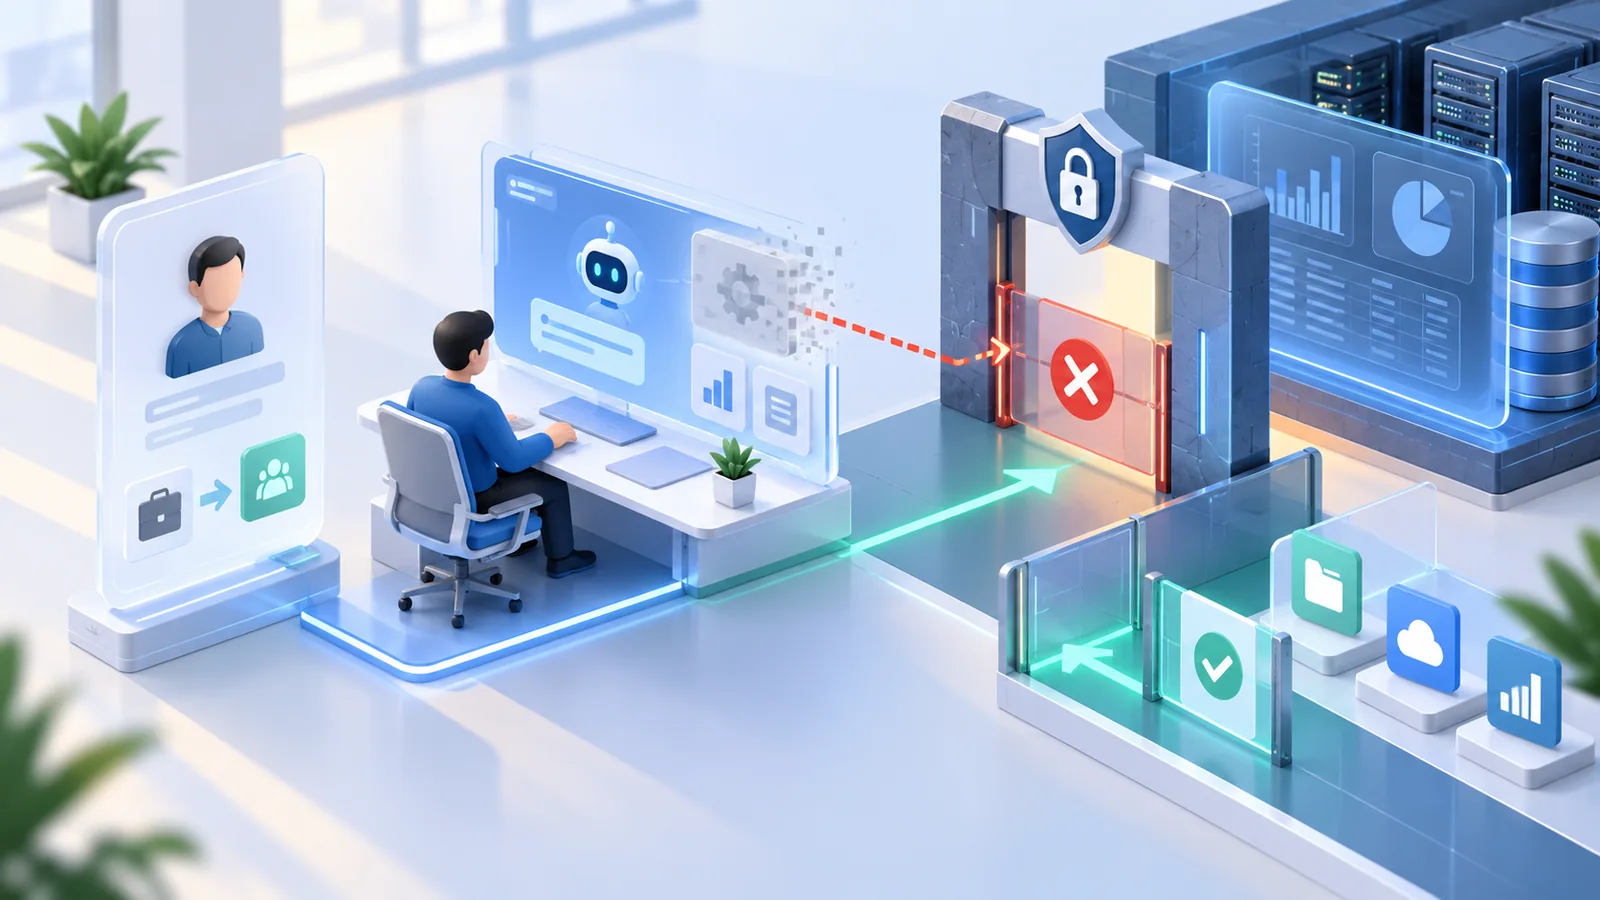
撤权要同时回答三个问题:旧会话是否还显示工具、服务端是否允许继续调用、目标系统是否仍允许该员工访问。判断是否完成权限回收,应以后两者的受控测试和审计记录为准。适用读者:CIO、IT 架构师、安全与内控负责人、ERP/OA 系统管理员。
撤权到底撤什么:从界面可见走向执行不可用
AI 工作台撤权,是员工岗位或雇佣关系变化后,收回其对特定业务能力的使用资格,并验证业务系统的数据和功能权限随之收紧。它不是简单地把一个按钮从工具列表移走。
在企业 AI 场景中,工作台可能保存一段对话和一份当时可见的 MCP Tool 列表。列表只是客户端当时看到的能力说明,不是永久有效的通行证。真正的授权判断发生在业务调用时:连接器先判断当前员工能否调用该能力,ERP、OA 等目标系统再判断该员工能否执行功能、读取相应数据。两层判断分别解决“能用哪项能力”和“能处理什么业务数据”。
因此,转岗交接清单不应只写“从 AI 工作台移除工具”。还要记录身份映射、连接器授权、目标系统角色、未完成调用和审计证据。这样即使员工打开旧会话,管理员仍能用实际调用结果判断边界是否生效。
为什么旧会话会让管理员误判撤权结果
旧会话可见性和当前执行权限可能不同步。员工在离岗前打开过订单查询工具,转岗后仍能在历史会话里看到它,界面看似“还有权限”;也可能管理界面已隐藏工具,但旧入口仍持有工具定义。两种现象都不能代替服务端测试。
更复杂的是,一个员工在多个系统有不同岗位身份。比如销售人员转到采购岗:ERP 客户订单查询应收回,采购申请能力可能需要新增,OA 审批范围也要调整。若只在 AI 客户端改菜单,却没有同步连接器授权和各目标系统权限,同一请求可能出现“工具可见但调用被拒”或“连接器允许但目标系统拒绝”的结果。管理员需要区分这两类拒绝,才能定位正确的配置点。
对于已经发出的请求,还需分辨它处于等待、执行中还是目标系统已完成。撤权能阻断后续调用并中止尚未完成的调用,但不能把已经完成的业务动作描述成自动回滚。遇到写入业务时,应查看目标系统回执与审计,再按企业流程处理。
传统方式与推荐方式:以调用结果验收
推荐方式把“撤权成功”定义为旧身份不能继续完成受限制的业务调用,同时保留必要的审计证据,而不是只看工具是否从屏幕消失。
| 检查点 | 只改客户端界面 | 连接器与目标系统协同 |
|---|---|---|
| 旧会话 | 依赖刷新或重新登录后隐藏图标 | 即使显示旧工具,也在调用时重新判断 |
| 能力范围 | 难确认不同岗位的工具使用资格 | 按员工、用户组或组织配置能力授权 |
| 数据范围 | 可能把工具可用误认成数据可用 | 由目标系统对功能和数据权限作最终判断 |
| 执行中的请求 | 只能观察客户端状态 | 撤权后中止尚未完成的连接器调用,并核对业务回执 |
| 验收证据 | 截图和菜单变化 | 受控调用、拒绝结果及调用审计 |
星云 PLUS 如何处理旧工具与新权限
星云 PLUS AI 系统连接器的公开产品口径是:员工、用户组或组织的连接器授权撤销后,立即禁止后续调用;已经开始但尚未完成的调用在撤权后中止;目标系统权限变化从下一次调用开始生效。这个机制把授权判断放回服务端执行链,而不是依赖 AI 客户端清空缓存。
先识别当前员工,再判断能力资格
连接器支持自定义认证,并将 AI 用户映射到目标系统员工个人账号。对某项已发布的 MCP Tool,第一层先判断该员工是否获授权。转岗时可以只撤去不再适用的能力,而不必把所有 AI 工作入口一并停用。实际可见的工具列表仍可能受客户端刷新时机影响,调用结果才是验收依据。
让业务系统保留最后的权限判断
第二层由 ERP、OA 等目标系统判断功能与数据权限。连接器不应以公共超级账号替代员工身份,也不应把“能调用工具”解释成“能看全部数据”。例如岗位变化后,客户订单查询可能在连接器层被撤销;即使连接器还允许某项采购查询,ERP 仍要按新岗位的数据范围返回结果。
用审计还原权限变化前后的调用
调用审计可按员工、系统、能力、时间和结果查询与导出,记录调用入口、执行耗时和输入输出摘要等要素。验收时应对照授权变更时间,查看撤权前最后一次成功调用、撤权后的拒绝或中止结果,以及新岗位能力的正常调用。敏感字段展示与保存期限应按企业配置处理。
哪些企业应优先做这项验证
员工岗位变动频繁、AI 入口不止一个、ERP 与 OA 等系统权限各自管理的企业,更需要把旧会话撤权纳入连接验收。尤其当同一员工跨销售、采购、仓储岗位轮换,或使用多个 AI 工作台时,客户端工具列表的刷新速度和服务端执行权限更容易被混为一谈。
适合从一项低风险、只读的能力开始:挑选能清楚区分新旧岗位数据范围的订单或库存查询,准备旧会话、旧身份、新岗位授权和目标系统权限样本。若企业暂时无法确认目标系统个人账号映射或授权事件的传递方式,应先做系统连接评估,再决定技术配置。具体环境仍需联调验证。
分阶段落地:把撤权写进首个业务闭环
撤权验收应与结果、权限、确认、审计、异常五项检查一同设计,从一个角色和一项工具验证,再扩展到更多系统。
第一阶段:画出权限变化前后的业务边界
列出员工原岗位与新岗位、AI 用户身份、目标系统个人账号、可用 Tool、允许的数据范围,以及哪些调用属于只读、哪些会写入。确定谁发起撤权、谁核对目标系统角色、谁批准验收。对于离职情形,还要把待处理业务交接给有权限的责任人。
第二阶段:连接并发布一项可验证能力
选择查询结果可核查的 ERP 或 OA 能力,明确输入、输出和错误反馈。星云 PLUS 可把既有业务能力发布为 AI 可用的 MCP Tool,并按员工、用户组或组织配置授权。接入范围取决于现有系统的数据、接口和账号条件,不以“任意系统都能直接接入”为前提。
第三阶段:执行撤权与反向测试
先用旧身份完成一次授权内查询,保存可脱敏的结果和调用时间;再撤销连接器授权、调整目标系统权限。使用未刷新的旧会话尝试原 Tool,核对后续调用被阻断;对正在执行的受控任务,观察中止与业务回执。随后用新岗位身份测试其应保留的能力,避免把“全部拒绝”误当成正确配置。
第四阶段:审计与异常复盘
将连接器调用记录和目标系统日志按时间、员工、能力对齐。若出现拒绝,区分连接器授权、账号映射、目标系统功能权限和数据权限原因;若客户端仍展示旧工具,记录刷新行为,但以服务端执行结果判断风险。形成可复核的验收表后,再推广到其他角色和 AI 入口。
实施注意事项:撤权不等于撤销已完成业务
撤权可以阻断未授权的后续调用;对于目标系统已经确认完成的订单、审批或其他写入,必须依据业务回执和原系统流程处置。客户端显示“已取消”或连接器调用中止,不应直接写成业务已回滚。
同时,要避免把“立即撤权”说成所有系统、所有入口都在同一毫秒完成界面同步。公开口径针对连接器授权后的服务端执行边界;目标系统权限从下一次调用生效,其账号同步、网络状态和异常处理仍要按具体项目验收。审计记录中可能含业务摘要,应按企业配置保存、脱敏和限制访问。
常见问题
下面的问题可用于安全团队、业务系统管理员和 AI 工作台团队共同验收撤权流程。
旧会话仍显示工具,是否代表员工仍能调用?
不代表。客户端可能缓存旧工具列表;是否能执行,应以连接器在调用时的服务端授权判断为准。撤权验收必须实际发起调用并核对拒绝结果。
连接器撤权与 ERP 权限变更有什么区别?
连接器授权决定员工是否可以调用某项 AI 业务能力;ERP 等目标系统负责最终判断功能和数据权限。两处规则都应纳入转岗和离职流程。
撤权前已经开始的调用怎么办?
产品事实口径是连接器授权撤销后中止尚未完成的调用。对于目标系统已经完成的业务动作,仍要读取回执和审计记录,不能把中止等同于业务回滚。
只在 AI 工作台隐藏 Tool 是否足够?
不够。隐藏工具只改变前端可见性,旧会话或其他入口可能仍持有工具定义;应在服务端重新校验授权并阻断执行。
员工转岗后,目标系统权限何时生效?
已确认口径是目标系统中的权限变化从下一次调用开始生效。具体账号同步与权限配置需在企业目标环境联调验收。
如何证明旧权限已经失效?
以原员工身份、旧会话和原工具发起一次受控测试,核对调用被拒绝或中止;再按员工、能力、系统和时间检查审计记录,并确认新岗位允许的能力可正常使用。
是否需要删除全部 AI 对话记录?
撤权的核心是停止未授权能力的后续执行。历史对话与审计记录如何保存,应遵循企业的数据治理和审计保存配置,不能以删除对话代替权限回收。
结语:用一次旧会话调用证明撤权有效
员工转岗或离职时,权限回收的关键证据是旧身份无法继续使用已撤销的业务能力,目标系统仍按新权限判断数据范围,审计能够解释变化前后的结果。星云 PLUS AI 系统连接器把服务端再校验、个人身份和调用审计连在这条链路中,让企业从一个可验证场景开始建立撤权流程。
进一步了解AI 系统连接器、ERP 连接场景和产品白皮书。相关阅读:连接器授权与数据权限的两道门、AI 共用超级账号风险、AI 调用审计怎么追溯。
从一次岗位变更开始连接评估
准备一项旧 Tool、员工身份与目标系统权限样本,共同验证后续调用、执行中断和审计结果。
预约连接评估